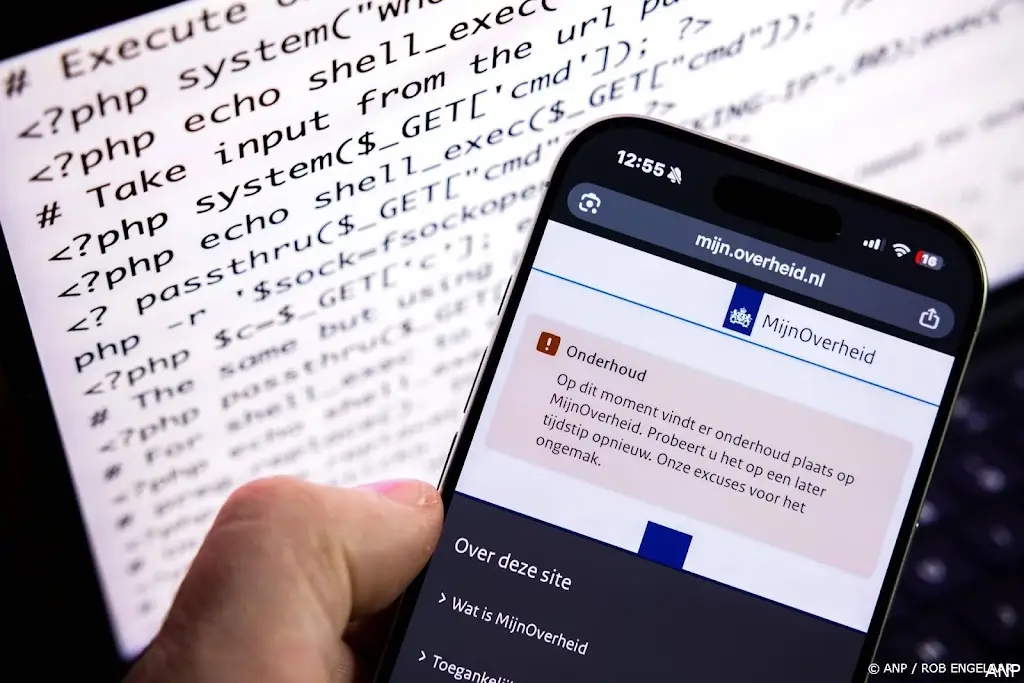
DEN HAAG (ANP) - De kwetsbaarheden in programmeertaal PHP gaan nog maanden gevolgen hebben, ook nu beveiligingsupdates beschikbaar zijn, waarschuwen cybersecurity-experts. Wereldwijd zullen naar verwachting nog een enorm aantal systemen niet direct bijgewerkt worden. Hackers kunnen daar de komende tijd misbruik van maken.
"Een patch dicht het lek, maar maakt een eerdere inbraak niet ongedaan", zegt ethisch hacker Wouter van Dongen. "Veel systemen zullen nog lange tijd kwetsbaar blijven, omdat niet iedereen direct updatet en oudere PHP-versies geen officiële beveiligingsupdates meer krijgen. Hackers zullen actief naar die systemen blijven zoeken." Ook kunnen aanvallers volgens hem al een achterdeur hebben geplaatst. "Daarmee kunnen ze later opnieuw toegang krijgen, zelfs als de kwetsbaarheid inmiddels is verholpen."
"De komende dagen, weken en maanden gaan we hier nog wel van horen", zegt ook Gert Heiremans, hoofd technologie en veiligheid bij de Belgische identificatieapp itsme. Mochten hackers data buit hebben gemaakt, of de komende tijd nog buitmaken, dan kan het volgens Heiremans nog even duren voordat dat aan het licht komt.
Hackers
"Een beveiligingsupdate installeren betekent niet automatisch dat een website weer veilig online kan", zegt ook Richard Verbeek van IT-dienstverlener Fellowmind. Organisaties moeten volgens hem eerst controleren of hackers niet al toegang hebben gehad. "Want een beveiligingsupdate draait een eerdere inbraak niet terug. Juist daar zit het gevaar: bedrijven die opgelucht hun website weer aanzetten zonder te weten of hun gegevens en achterliggende systemen veilig zijn."
Dat veel bedrijven de patch van PHP nu downloaden, leidt volgens de cyberexperts niet tot overbelasting.
POPULAIR NIEUWS
Zoveel staatspensioen krijgen een Belg, een Duitser en jij per maand
Gepensioneerd met een aflossingsvrije hypotheek? Bij tot 46.000 huishoudens kan de restschuld een probleem worden, zo check je of jij erbij hoort
Doorwerken na je AOW? In Duitsland verdien je €2.000 per maand belastingvrij, hier halveert je arbeidskorting
Meer naar je kinderen, minder naar de fiscus: zo beperk je de erfbelasting
Nederland haalt de top tien niet: in deze landen wonen de meeste hoogopgeleiden
Temu-bestelling na 1 november: zo betaal je €6 in plaats van €30 aan douane
Loading