Al je wachtwoorden wijzigen na het PHP-lek? Dat is niet nodig, alleen je e-mailwachtwoord verdient aandacht
Samenleving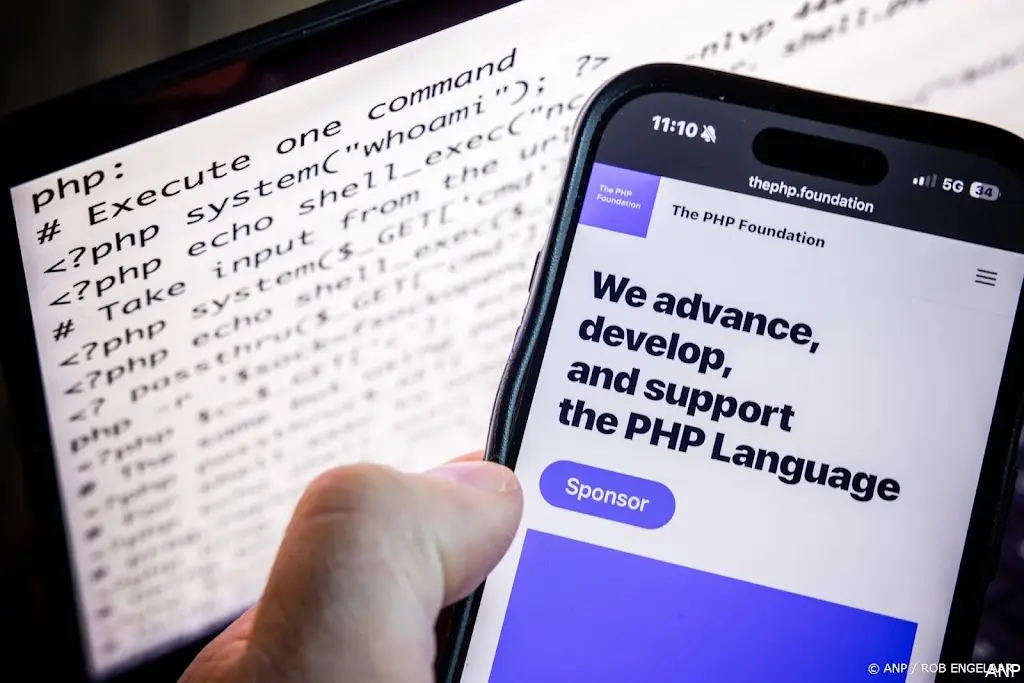
Je wilde iets regelen, maar de website geeft een foutmelding over een beveiligingsprobleem. Dan wil je het liefst meteen al je wachtwoorden veranderen. Dat hoeft niet. Er is wel één wachtwoord waar je nu naar moet kijken, en dat is niet het wachtwoord van de site die offline ging.
Het herstel is begonnen. Bright meldt dat de PHP Group de nood-update voor de twee lekken heeft uitgebracht. Tweakers was daarna snel weer online. De site van RTL Nieuws volgde zo'n drie kwartier na het verschijnen van de patch. Welke diensten eerder op zwart gingen, lees je in ons stuk Steeds meer websites uit voorzorg offline vanwege ernstige lekken: deze diensten zijn getroffen (Stand 12.30). Hier gaat het om een andere vraag: wat moet jij zelf doen?
Het lek zit op de server, niet bij jou
PHP is de programmeertaal waarop een groot deel van het internet draait. Volgens De Dagelijkse Standaard kan een aanvaller via de lekken in theorie zonder wachtwoord code uitvoeren op een webserver en die zo overnemen. Het zwakke punt zit dus bij de computers van websites, niet op jouw laptop of telefoon.
Volgens het Nationaal Cyber Security Centrum (NCSC) wijst het lek ook niet automatisch op een inbraak. Plaatsvervangend directeur Corine Schipper-Derkse zei tegen de NOS:
Het is niet zozeer een aanval, maar een weeffout die in de software zit en dat kan gebeuren.- Corine Schipper-Derkse, plaatsvervangend directeur NCSC
Het NCSC zag nog geen actief misbruik. Ook de PHP Foundation zei tegen het ANP geen aanwijzing te hebben dat de lekken actief worden uitgebuit, schrijft het Reformatorisch Dagblad.
Alles wijzigen lost het probleem niet op
Dat een website onbereikbaar is, is volgens Redactie24 onvoldoende reden om aan te nemen dat je wachtwoord gestolen is. De site raadt aan eerst te kijken wat de dienst zelf communiceert. Vraagt die je om een nieuw wachtwoord in te stellen, doe dat dan via de vertrouwde website of app zodra die weer veilig werkt.
Ook tweestapsverificatie heeft zijn grenzen. Het beschermt je account wel, maar kan volgens Redactie24 geen zwakke plek in de servers van een aanbieder herstellen. Dat moet de beheerder doen door de update te installeren.
Een website die offline is, is juist beschermd.
Dit ene wachtwoord moet je wel vervangen
Het gevaar zit volgens De Dagelijkse Standaard vooral bij websites die het lek niet snel dichten. Daar kan een aanvaller in theorie gegevens buitmaken. Gebruik je overal hetzelfde wachtwoord, dan is dit volgens de site een goed moment om dat te veranderen, te beginnen bij je e-mail. Dat helpt ook tegen andere datalekken.
Je e-mail komt eerst omdat een buitgemaakt wachtwoord anders ook je andere accounts kan openen, schrijft Redactie24. Daarom raadt de site aan om van een hergebruikt wachtwoord overal een uniek wachtwoord te maken.
Dat advies blijft na vandaag gelden. Volgens het NCSC duurt het enige tijd voordat het grootste deel van de kwetsbare systemen is bijgewerkt. Bij vergelijkbare lekken in andere software bleven aanvallers de kwetsbaarheid lange tijd misbruiken, en het centrum verwacht dat ook bij PHP, meldt het Reformatorisch Dagblad.
De echte dreiging komt in je mailbox
Bij grote storingen duiken vaak nepmails en nep-sms'jes op, waarschuwt De Dagelijkse Standaard. Daarin staat bijvoorbeeld dat je je DigiD opnieuw moet activeren of dat je gegevens na een beveiligingslek gecontroleerd moeten worden. De overheid en je bank vragen je nooit via een link in een mail of sms om in te loggen of codes te geven.
Heb je zelf een website? Cybersecurityexpert Erik Jan Koedijk waarschuwt volgens De Zaak voor criminelen die zich voordoen als je hostingbedrijf en om inloggegevens vragen voor een "dringende beveiligingsupdate". Hostnet, Antagonist en Combell laten weten dat hun klanten zelf niets hoeven te doen.
Komen er toch gegevens op straat, dan kunnen oplichters die gebruiken om hun mails of telefoontjes overtuigender te maken, schrijft Test Aankoop. Daarbij merkt de organisatie op dat er nu nog geen datalek is vastgesteld.
Wat je nu kunt doen
- Gebruik je één wachtwoord voor meerdere accounts? Vervang het, en begin bij je e-mail.
- Maak van elk hergebruikt wachtwoord een uniek wachtwoord.
- Zet tweestapsverificatie aan waar dat kan.
- Klik niet op links in mails of sms'jes over het lek. Ga zelf naar de website of app van de dienst en log daar in.
- Wacht op bericht van de dienst zelf. Pas als die je vraagt een nieuw wachtwoord in te stellen, is dat voor die site nodig.
Bronnen: NOS, De Dagelijkse Standaard, Redactie24, Bright, Reformatorisch Dagblad, De Zaak, Test Aankoop
Lees ook


POPULAIR NIEUWS
Zoveel staatspensioen krijgen een Belg, een Duitser en jij per maand
Gepensioneerd met een aflossingsvrije hypotheek? Bij tot 46.000 huishoudens kan de restschuld een probleem worden, zo check je of jij erbij hoort
Doorwerken na je AOW? In Duitsland verdien je €2.000 per maand belastingvrij, hier halveert je arbeidskorting
Meer naar je kinderen, minder naar de fiscus: zo beperk je de erfbelasting
Nederland haalt de top tien niet: in deze landen wonen de meeste hoogopgeleiden
Temu-bestelling na 1 november: zo betaal je €6 in plaats van €30 aan douane
Loading