"AI kan bitcoin kraken vóór de quantumcomputer, in het ergste geval binnen maanden"
Tech, AI, autobijgewerkt om
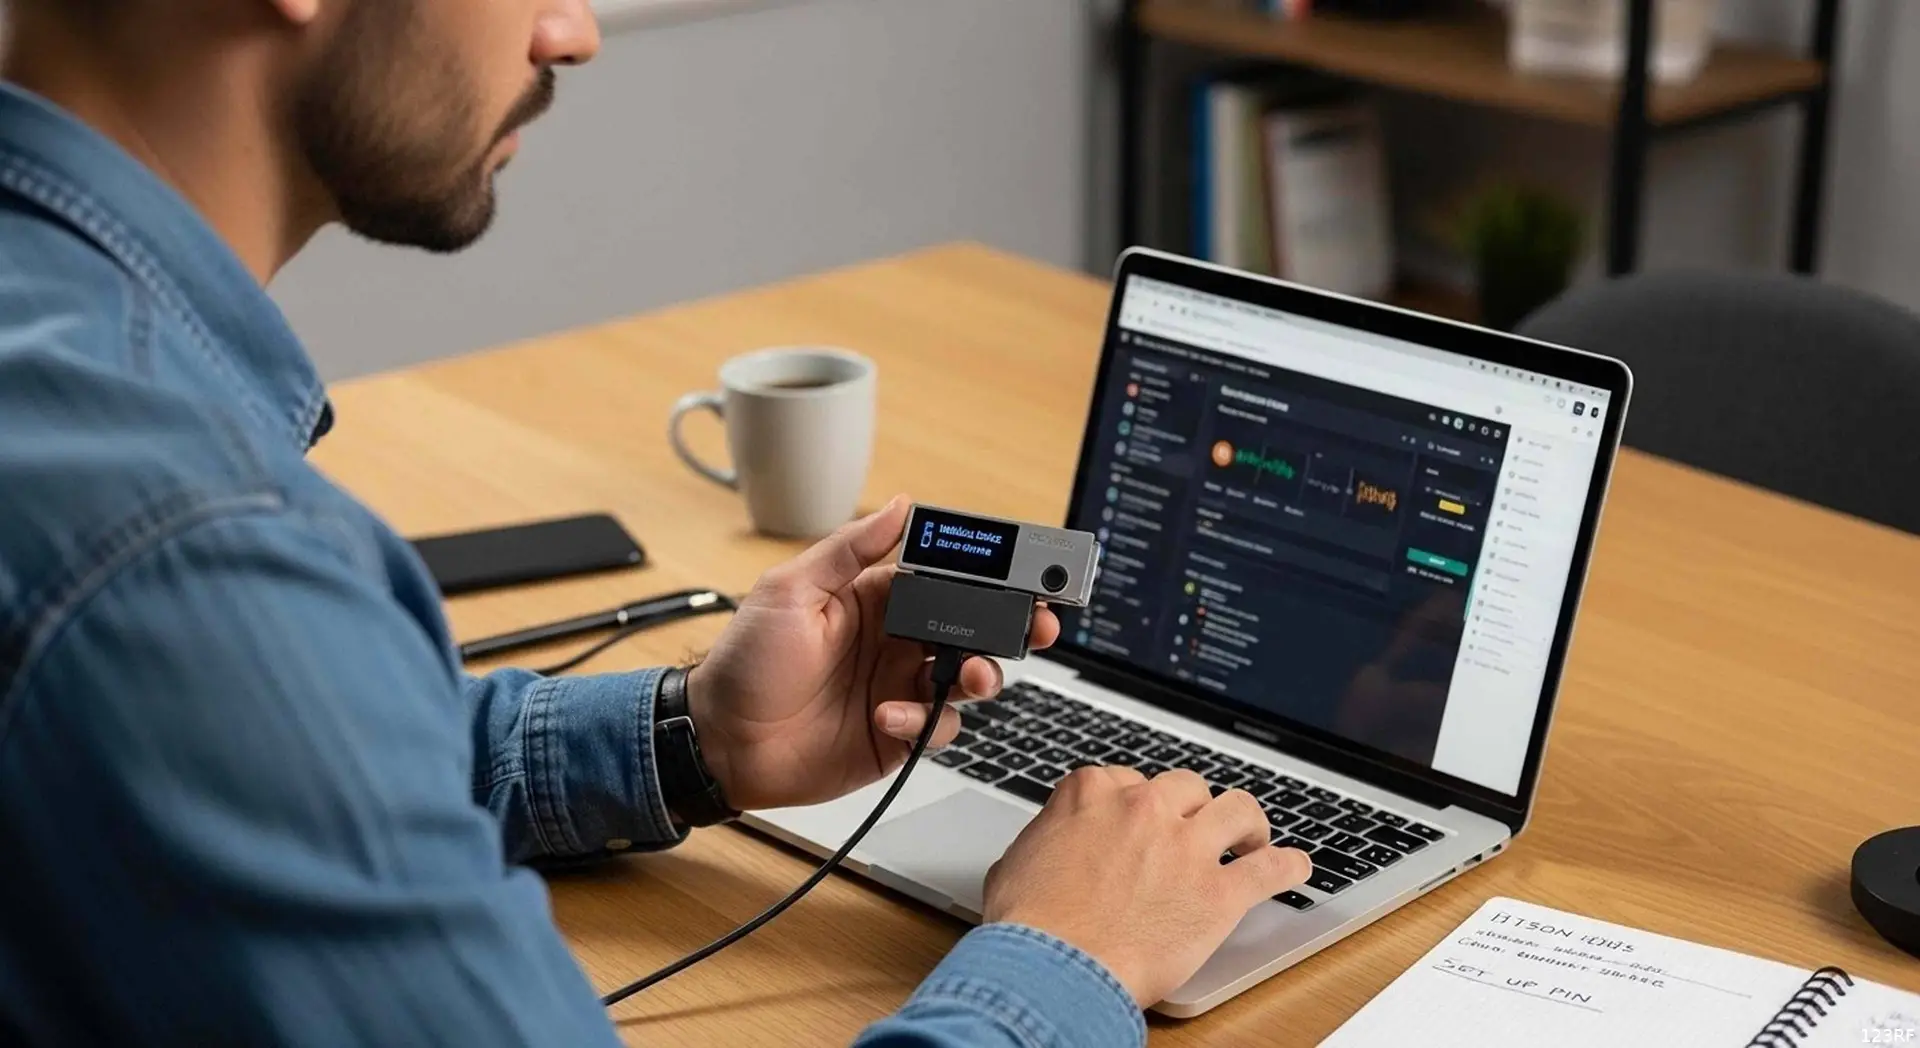
Justin Drake, onderzoeker bij de Ethereum Foundation, roept cryptobezitters op om een ‘bunkermodus’ voor te bereiden.
Kunstmatige intelligentie kan volgens hem de wiskunde achter bitcoin- en
etherwallets kraken, in het ergste geval “in maanden, niet in jaren”. Of
jij iets moet doen, hangt af van waar je munten staan.
Waarom AI eerder kan toeslaan dan een quantumcomputer
Een cryptowallet werkt met een geheime sleutel, waarmee je betalingen
goedkeurt, en een publieke sleutel, waarmee het netwerk die goedkeuring
controleert. Van de geheime naar de publieke sleutel rekenen is
makkelijk. Andersom hoort zoveel rekenwerk te kosten dat het onbegonnen
werk is.
De cryptowereld bereidt zich al jaren voor op quantumcomputers die
dat wel kunnen. De Ethereum Foundation wil het netwerk in december 2029
op beveiliging hebben die daartegen bestand is, schrijft CoinDesk.
Drake vreest dat AI jaren eerder een sluiproute vindt, op gewone
computers. De wiskunde achter de handtekeningen van bitcoin en ether,
elliptische krommen, volgt volgens hem nette patronen die een sterk
genoeg AI-model kan leren uitbuiten.
De waarschuwing volgde op een publicatie van OpenAI. Het bedrijf
zette op 6 oktober 722 wiskundige manuscripten online, gemaakt door een
nog niet uitgebracht model dat het bedrijf op zo’n 4000
onderzoeksproblemen testte. Een deel van de bewijzen kan een computer
controleren, de rest is nog niet geverifieerd en kan fouten bevatten,
schrijft OpenAI zelf.
Een aanval is nog nergens aangetoond
Niemand heeft een praktische aanval op de sleutels van bitcoin- of
etherwallets laten zien, meldt CoinDesk. Ook in de manuscripten van
OpenAI staat er geen, zegt Lucien Bourdon, bitcoinanalist bij
walletmaker Trezor, tegen Cointelegraph Magazine.
“Er zijn geen geloofwaardige gepubliceerde doorbraken tegen de wiskunde achter ECDSA, met AI of met iets anders.”
ECDSA is het handtekeningsysteem van bitcoin en ether. Yehuda
Lindell, hoofd cryptografie bij Coinbase, ziet “geen enkel bewijs” dat
die wiskunde zwakker is geworden.
Fouten in software kosten cryptobezitters wel al geld, mogelijk met
hulp van AI. Op 30 juli begon een aanvaller Coldcard-hardwarewallets
leeg te halen via een vijf jaar oude fout in de firmware, de software op
het apparaatje. Het ging om minstens 1367 bitcoin. Maker Coinkite
vermoedt dat AI hielp de fout te vinden. Bij de
gemanipuleerde Ledger-wallets uit Zuidoost-Azië ging het om iets
anders: daar zat een extra onderdeel in dat de herstelzin kon
uitlezen.
Wat betekent dit voor jouw munten?
Ruim een vijfde van de Nederlandse beleggers bezit ook crypto, bleek
vorig jaar uit de Consumentenmonitor
van de AFM. Of hun munten in de gevarenzone liggen, hangt af van één
vraag: staat de publieke sleutel al zichtbaar op de blockchain, het
openbare register van alle transacties? Zonder die sleutel heeft een
aanvaller geen beginpunt.
| Waar staan je munten? | Publieke sleutel zichtbaar? |
| Bij een handelsplatform, zoals Bitvavo of Coinbase | Het platform beheert de sleutels |
| Bitcoinadres dat begint met bc1q, waarvan je nooit iets verstuurde | Nee, pas als je verstuurt |
| Bitcoinadres waarvan je al eens verstuurde en waar nog munten op staan | Ja |
| Ethereum-account waarmee je ooit een transactie deed | Ja |
Drake raadt grote bezitters aan om als eerste hun munten geleidelijk
te verhuizen naar verse adressen, waarvan de publieke sleutel nooit
online stond. Handelsplatformen als Binance en Robinhood riep hij op hun
koude opslag, het offline bewaarde deel van de munten, beter te
beveiligen. Staan jouw munten bij zo’n platform, dan ligt die klus daar.
Dat een platform zelf ook een risico is, liet het
faillissement van cryptoplatform Knaken zien.
Verhuizen helpt niet altijd, zegt Zach Herbert, topman van
walletmaker Foundation. Deelde je ooit je xpub, een sleutel waarmee een
app al je adressen kan bekijken, met een app of bedrijf? Dan kan die
partij de publieke sleutels die je wilt verbergen al afleiden.
Haast is ook een risico
Vitalik Buterin, medeoprichter van Ethereum, noemt Drakes risico
reëel. Toch raadt hij bezitters af om overhaast te verhuizen. Bij zo’n
operatie gaat makkelijk iets mis.
“Ik ben zelf meer geld kwijtgeraakt bij mislukte migraties dan bij alle hacks bij elkaar.”
Bourdon ziet een tweede gevaar. “Mensen die zich haasten om geld te
verplaatsen, maken fouten en oplichters gebruiken verhalen als dit om ze
te bereiken”, zegt hij. “Er valt nu niets te doen.”
Bericht over je wallet gekregen? Check dit eerst
- Klik niet op een link in een mail, sms of bericht op sociale media die vraagt je wallet te ‘migreren’ of te beveiligen tegen AI of quantumcomputers.
- Vul je herstelzin, de 12 of 24 woorden waarmee je een wallet terugzet, nooit in op een website of in een app die je niet zelf hebt geïnstalleerd. Met die woorden kan iedereen je munten weghalen.
- Hoor je van een update, zoek die dan zelf op de site van je walletmaker of platform.
- Wil je later toch verhuizen, stuur dan eerst een klein bedrag en kijk of het aankomt.
Meer weten?
POPULAIR NIEUWS
Zoveel staatspensioen krijgen een Belg, een Duitser en jij per maand
Gepensioneerd met een aflossingsvrije hypotheek? Bij tot 46.000 huishoudens kan de restschuld een probleem worden, zo check je of jij erbij hoort
Nederland haalt de top tien niet: in deze landen wonen de meeste hoogopgeleiden
Is een thuisbatterij de moeite waard nadat saldering eindigt?
Amsterdamse homo-agent benoemt 'olifant in de kamer': jonge moslims
In deze Spaanse stad komt de zon in december later op dan in Amsterdam
Loading