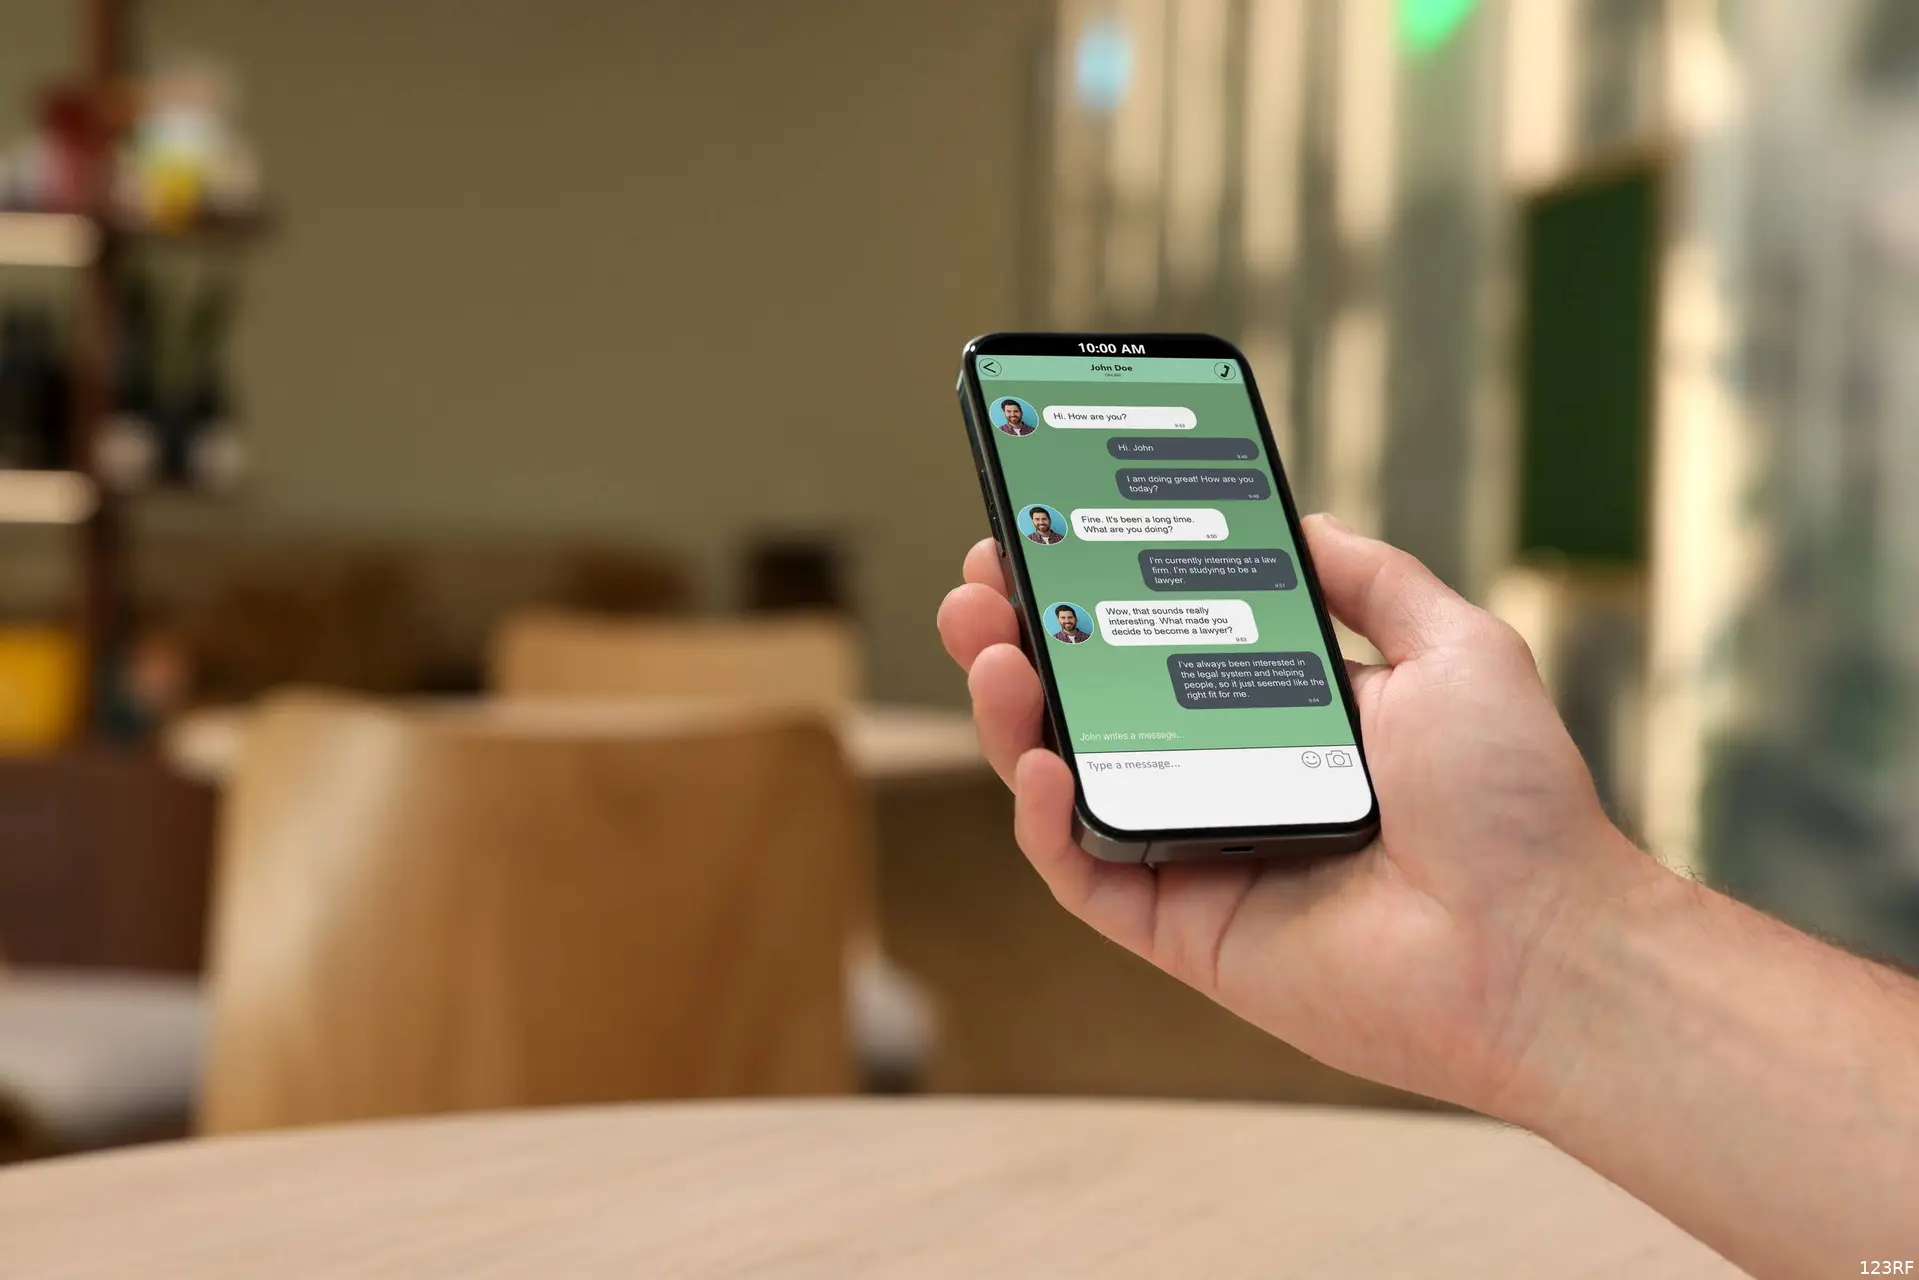
Een vriendin appt in een gesprek dat al jaren loopt. Of je even wilt
stemmen op Eliška, de dochter van een vriendin van haar, die een gratis
dansles kan winnen. Eén tik op de link en één ingevulde code later kan
een oplichter al je gesprekken lezen.
De Fraudehelpdesk kreeg de afgelopen dagen tientallen meldingen van
dit stemverzoek, meldt de NOS. Het dook op in de week dat de overheid de
nieuwe campagne om bij twijfel weg te klikken begon.
Wat gebeurt er als je op stemmen tikt?
De link leidt naar een nepsite. Daar moet je je stem “verifiëren”: je
vult je telefoonnummer in en krijgt een code die je moet invoeren. Dat
voelt als het bevestigen van je stem.
Met die code keur je in werkelijkheid een nieuw apparaat goed via
‘Gekoppelde apparaten’, de functie waarmee je WhatsApp ook op je
computer gebruikt, schrijft
Bright. WhatsApp behandelt de computer van de oplichter daarna als
die van jou. Hij leest je gesprekken mee en stuurt berichten uit jouw
naam: hetzelfde stemverzoek aan al je contacten, of een vraag om
geld.
Daarom komt het appje van een bekende. Diens account is al
overgenomen, en het bericht verschijnt in een gesprek dat je vertrouwt.
Ook de
nieuwe AI-waarschuwing van WhatsApp tegen oplichters slaat hier niet
aan, want die controleert alleen berichten van onbekende afzenders.

Waarom merk je er niets van?
Je WhatsApp blijft gewoon werken op je eigen telefoon. Je raakt je
account niet kwijt en krijgt geen melding van een nieuwe
inlogpoging.
Sophie ter Schure (40) merkte het pas toen haar contacten reageerden.
“Ik kreeg allemaal appjes met ‘Je bent gehackt!’. Ik kreeg er denk ik
wel honderd. Mijn telefoon ontplofte,” zegt ze tegen de NOS. Ze was
anderhalf uur bezig om iedereen te waarschuwen.
Daar blijft het niet altijd bij. Volgens de Fraudehelpdesk
kan de oplichter je daarna om een verificatiecode vragen, waarmee hij je
account helemaal overneemt.
Beschermt de versleuteling van WhatsApp je dan niet?
Nee. De versleuteling, die je berichten onderweg onleesbaar maakt
voor buitenstaanders, blijft gewoon werken. De oplichter hoeft niets te
kraken, want jij laat hem zelf binnen.
“Ik kreeg er denk ik wel honderd. Mijn telefoon ontplofte.”
“De aanvaller kraakt de versleuteling nooit, hij overtuigt de
gebruiker om hem uit te nodigen als gekoppeld apparaat,” schrijven Luis
Corrons en Martin Chlumecký van beveiligingsbedrijf Gen. Zij beschreven
de truc in december 2025 voor het eerst en noemden hem GhostPairing. In
Tsjechië lokten oplichters slachtoffers toen nog met een zogenaamde foto
op Facebook. De techniek werkt in elke taal; alleen het lokkertje
verandert.
Hoe zie je of iemand meeleest in je WhatsApp?
Dat zie je in WhatsApp onder ‘Gekoppelde apparaten’. Daar staat elke
computer of tablet die toegang heeft tot je account.
- iPhone: tik rechtsonder op Jij en kies Gekoppelde apparaten.
- Android: tik rechtsboven op de drie puntjes en kies Gekoppelde apparaten.
- Zie je een apparaat dat je niet kent, tik erop en kies Uitloggen.
Gen raadt aan dit één keer te doen, ook als je niets verdachts hebt
ingevuld. Een koppeling van zo’n truc ben je daarmee in één keer
kwijt.
Stemverzoek gekregen? Bel eerst de afzender
- Bel de afzender meteen. Een appje heeft geen zin, want de oplichter leest mee. Laat diegene onbekende apparaten uitloggen.
- Klik niet op de link en vul nergens een code in.
- Code toch ingevuld? Log het onbekende apparaat uit en waarschuw je contacten, liefst via een telefoontje of een ander kanaal.
- Zet tweestapsverificatie aan, via Instellingen, Account. Met die eigen pincode kan een oplichter je account niet zomaar naar een andere telefoon halen.
- Bel de Fraudehelpdesk op 088 78 67 372 voor persoonlijk advies als je een code hebt gedeeld.
Meer weten?
Lees ook
POPULAIR NIEUWS
Bergen als in Zwitserland, maar uit eten en overnachten kost er bijna de helft minder
Slapen met het raam open in de winter: goed idee of niet?
Slapen zonder verwarming? Zo voorkom je zwarte plekjes op de muur
Valt het Belastingplan? Dan stijgt niet alleen je benzineprijs, dit gebeurt er op 1 januari met je pensioen en loonstrook
Yeşilgöz moet kiezen: Klavers rekening voor de allerrijksten of Eerdmans' eis over asiel, en jouw accijnskorting hangt ervan af
Vakantiehuis dat je zelf gebruikt? Vanaf 2028 telt de fiscus 3,35% van de WOZ-waarde als inkomen, ook zonder één euro huur
Loading