Minstens vijf grote internationale telecomaanbieders zouden slachtoffer zijn geworden van Chinese staatshackers, die locatiedata en andere telefoongegevens buitmaakten. Dat meldt het beveiligingsbedrijf Cybereason.
Volgens het bedrijf hebben groepen hackers in dienst van de Chinese staat, tussen 2017 en 2021 onder meer misbruik gemaakt van beveiligingslekken op Microsoft Exchange-servers. Ze zouden volledige controle hebben gekregen over de netwerken van de grote providers. Dat zegt Cybereason-ceo Lior Div. Volgens hem kunnen deze 'door de Chinese staat gesponsorde spionageoperaties' een bedreiging zijn voor de 'nationale veiligheid van landen in de regio'.
Spionage was de belangrijkste taak van de hackers. Ze zochten informatie over politici, bedrijven en activisten, maar konden ook de interne gegevens van organisaties stelen, achterdeurtjes inbouwen en schadelijke software plaatsen. Microsoft Exchange-servers worden gebruikt voor het verzenden en ontvangen van e-mail. Eerder al beschuldigden de VS, de EU en een reeks bondgenoten China ervan achter de cyberaanvallen te zitten.
Bron(nen): RTL Nieuws
POPULAIR NIEUWS
Op deze manieren reis je goedkoper met de trein als 60-plusser
AOW plus €1.000 pensioen? Je bent in 2027 zo'n €192 kwijt, maar donderdag kan dat €51 worden
Waarom je een rol toiletpapier in je koelkast zou moeten leggen
Dit zijn de beste 4-seizoenendekbedden volgens de Duitse consumententest: een goeie heb je al voor 24 euro
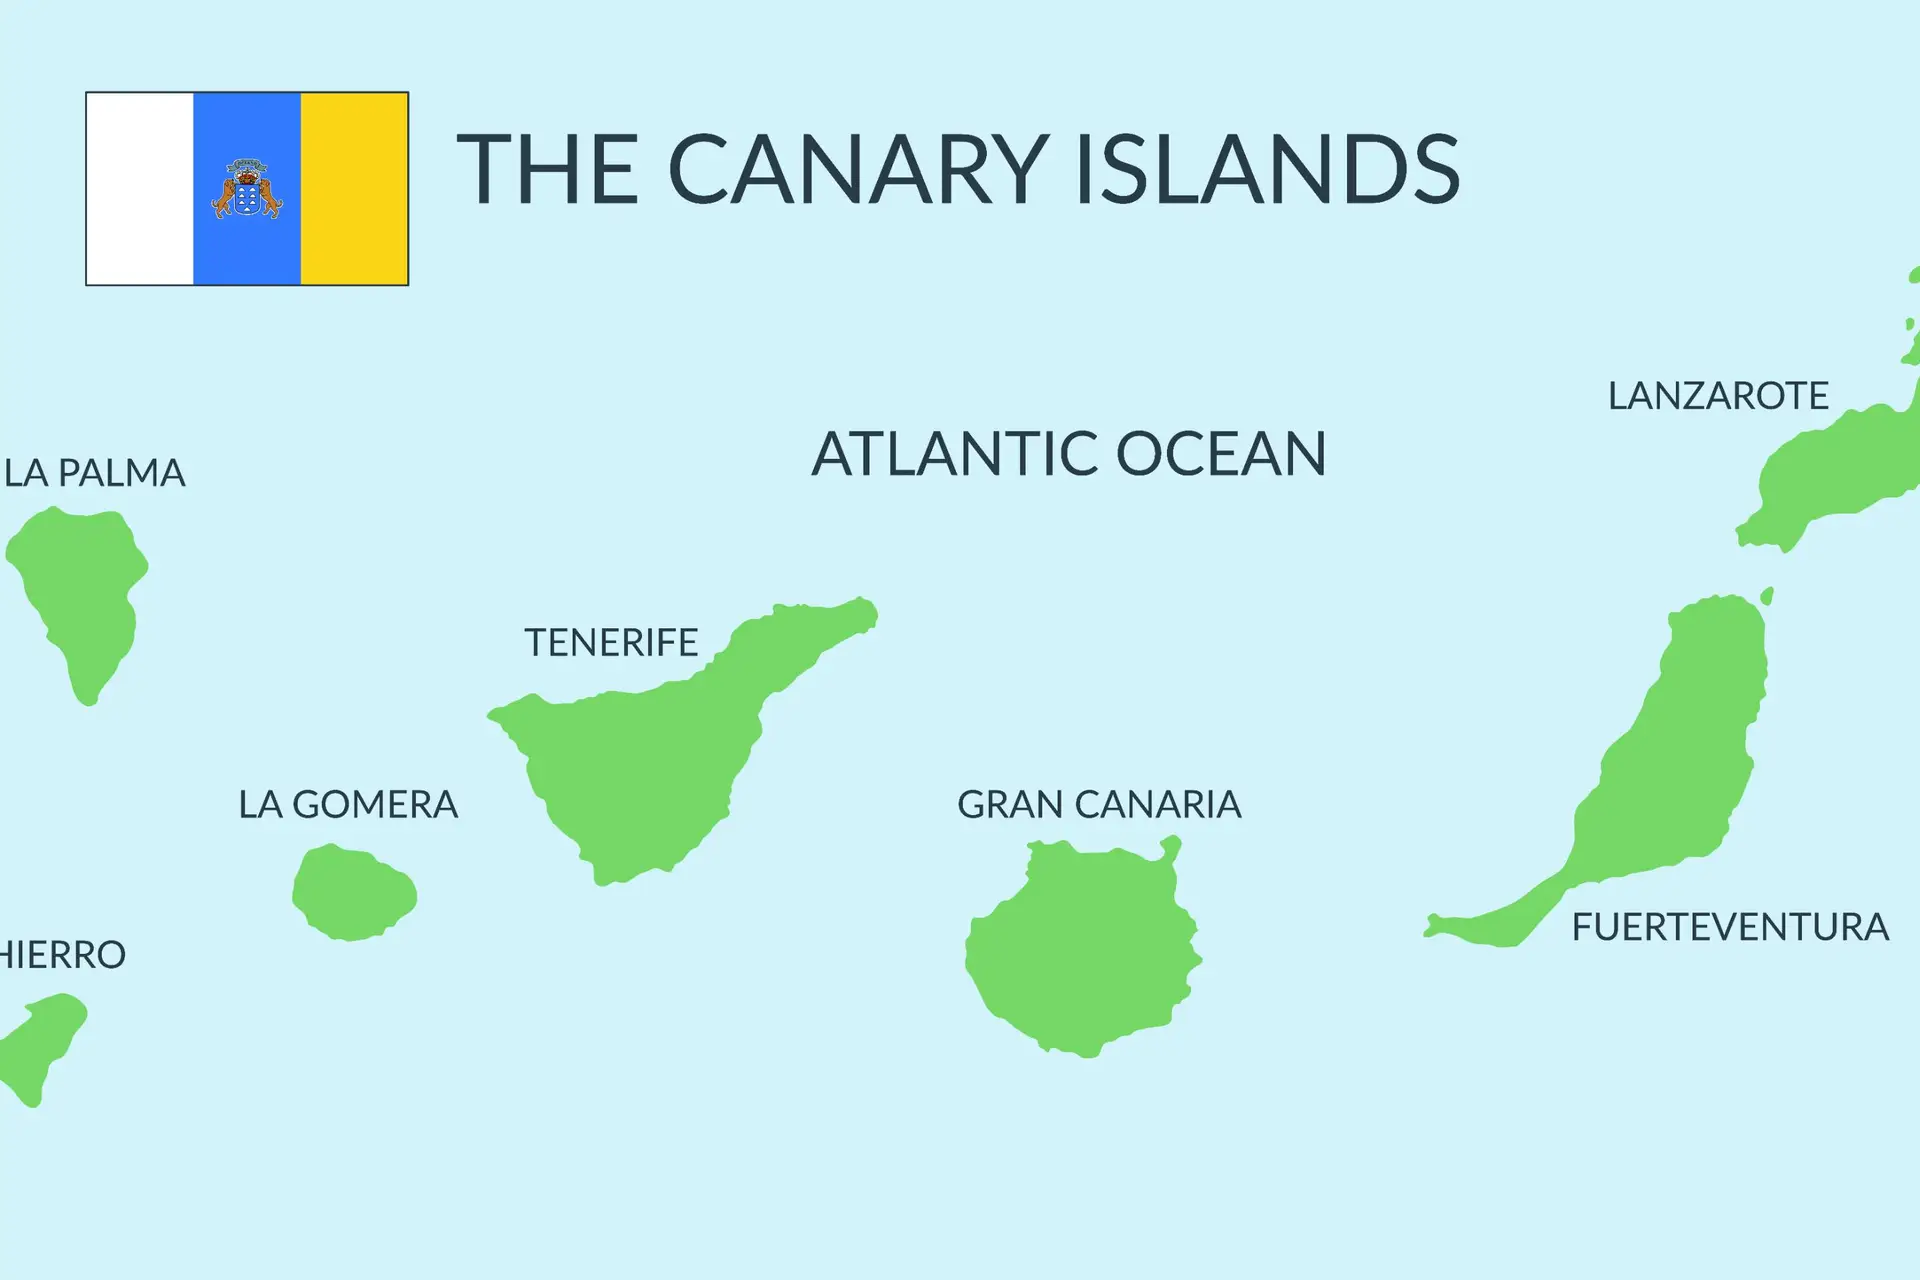
Overwinter je op Tenerife of La Palma? Bruna viel mee, maar storm Charles brengt windstoten boven 130 km/u