Hackerskit DarkSword plundert cryptowallets op iPhones die niet zijn bijgewerkt. Zo check je of je telefoon veilig is
Tech, AI, autobijgewerkt om
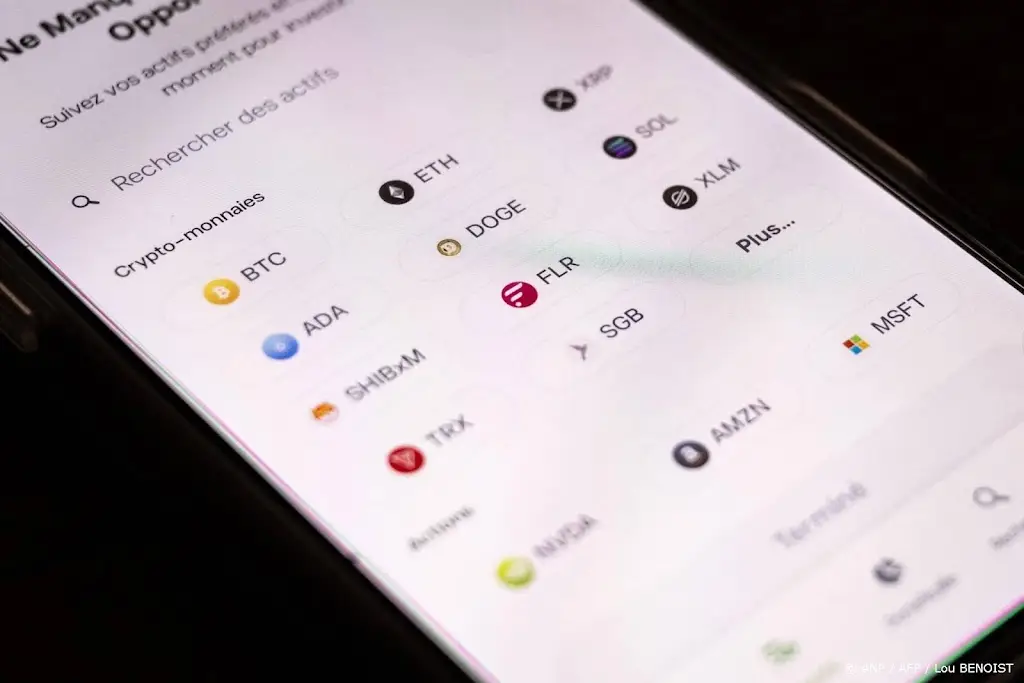
Heb jij je crypto in eigen beheer, dan zul je ergens diep in een la waarschijnlijk een stuk papier met 12 of 24 losse woorden hebben liggen. Voor veel bezitters van crypto is dat de back-up van hun wallet. Dit heb je namelijk nodig als je de hardware wallet kwijtraakt of het apparaatje kapotgaat. Minder slimme cryptoliefhebbers hebben een foto of screenshot van de woorden gemaakt, die ergens tussen de
vakantiefoto’s zweeft op hun mobiel. Precies die foto zoekt de iPhone-hack DarkSword op, ontdekte het
Amerikaanse beveiligingsbedrijf Censys.
Hackers lezen je foto’s en notities
Die twaalf of vierentwintig woorden noemen we een herstelzin (of seed
phrase): de sleutel waarmee je een cryptowallet op elk ander toestel
terugzet. Wie die zin bemachtigt, heeft binnen seconden het geld binnen. De software achter DarkSword
speurt in de app Foto’s en in Notities naar zulke zinnen en stuurt
alleen geldige exemplaren door, schrijft
Censys in een rapport van 7 oktober.
Op een server van de daders vonden de onderzoekers elf gestolen
herstelzinnen, onder meer voor TronLink, Bitget, Trust Wallet, Phantom
en imToken. Daarnaast heeft de kit aparte modules voor achttien
wallet-apps, waaronder Coinbase, MetaMask, Exodus en Uniswap.
Feiten op een rij
- DarkSword werd in maart 2026 ontdekt en lekte daarna online uit.
- Censys vond in oktober vijf servers waarop de kit nog actief werd verspreid.
- De kit kan wallet-informatie stelen uit achttien apps.
- Apple dichtte alle gebruikte lekken in iOS 26.3.
Zo raakt een iPhone besmet
DarkSword misbruikt lekken in WebKit, de motor achter Safari en elke
andere browser op de iPhone. Een bezoek aan een besmette webpagina is
genoeg: de daders lokken slachtoffers naar een site die er gewoon
uitziet, met een knop die doorstuurt naar de aanval. Zolang dat tabblad
openstaat, draait de spionagesoftware.
De versie die Censys onderzocht, gebruikt een Chineestalige
lokpagina. De daders verhuren de kit als dienst aan andere criminelen,
met een lijst van 75 accounts van afnemers. Wie erachter zit, kon Censys
niet vaststellen.
Het doel van de kit is wallets leeghalen.- Aidan Holland, beveiligingsonderzoeker bij Censys
Alleen oude iPhones lopen gevaar
De twee bekende slachtoffers in het rapport gebruikten iOS 16.
DarkSword werkt op iPhones met iOS 18.4 tot en met 18.7 en op versies
van iOS 26 voor 26.3, meldt Macworld. Apple bracht voor iOS 18 een
aparte update uit met dezelfde reparaties, ook voor mensen die bewust
niet naar iOS 26 zijn overgestapt.
Volgens Censys werken de daders aan een aanval op een nieuwer lek in
iOS 26, maar die is nog niet gebruikt. Wie zijn iPhone bijwerkt, is
tegen de bekende aanvallen beschermd.
Dat crypto steeds vaker het doelwit is, bleek eerder dit jaar ook bij
de diefstal
van 102 miljoen dollar via Ledger-wallets.
Wat je nu op je iPhone controleert
- Werk je iPhone bij. Ga naar Instellingen, Algemeen, Softwareupdate. Sta je op iOS 18, installeer dan in elk geval de nieuwste versie daarvan.
- Zet de snelle beveiligingsupdates aan. Onder Instellingen, Privacy en beveiliging staat onderaan Achtergrondbeveiligingsverbeteringen. Apple dicht daarmee lekken zonder volledige update.
- Haal je herstelzin van je telefoon. Verwijder foto’s en notities met de zin, ook uit het album Recent verwijderd. Schrijf hem op papier en bewaar dat op een veilige plek.
- Klik niet op onbekende links naar crypto- of beleggingssites. De campagne Klik weg bij twijfel geeft dezelfde raad.
- Denk je dat je zin is uitgelekt? Maak een nieuwe wallet aan en zet je crypto daar direct naartoe. Een gestolen herstelzin kun je niet intrekken.
Meer weten?
POPULAIR NIEUWS
Zin in een frituursnack? Dit is de minst ongezonde hap uit de vitrine
Je telefoon gaat. Onbekend nummer. Je neemt op, zegt 'hallo' en hoort niets. Even later hangt de beller op. Vreemd, maar onschuldig? Dit willen oplichters echt van je weten
Zoveel verdient een vrachtwagenchauffeur in Nederland, Polen en omliggende landen
Heb je egeltjes in je tuin? Dít kun je het beste voor ze doen: 'Een te klein egelhuisje is een doodskistje'
Huurtoeslag en een pensioenfonds dat invaart? Geef je nieuwe inkomen nu door, anders betaal je in 2028 honderden euro's terug